El TJUE obliga a los bancos a devolver primero y discutir después: la sentencia Tukowiecka
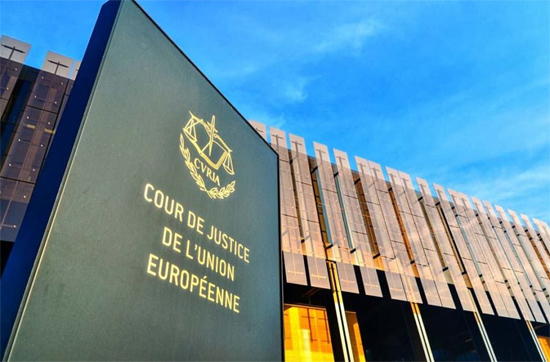
El 15 de octubre de 2026 el Tribunal de Justicia de la Unión Europea (TJUE) dictó una sentencia que va a cambiar la manera en que los bancos europeos gestionan las reclamaciones por ciberestafas. En el asunto C-70/25, publicado bajo el nombre ficticio Tukowiecka (ECLI:EU:C:2026:852), la Sala Primera declaró que un proveedor de servicios de pago no puede negarse a devolver de inmediato a su cliente el importe de una operación de pago no autorizada por entender que dicho cliente hizo posible esa operación mediante una negligencia grave.
La noticia pasó casi inadvertida en la prensa. Y sin embargo se trata de una de esas sentencias que dividen el tiempo en antes y después: cierra una práctica que se había vuelto habitual —que los bancos rechazaran de entrada las reclamaciones por fraude echando la culpa a la víctima— y sitúa la carga de la prueba donde la lógica la coloca: en la institución que tiene los datos, los registros y las herramientas antifraude.
El caso: una estafa de manual
La sentencia nace de un litigio entre una mujer polaca (identificada en el asunto como N.O.) y uno de los mayores bancos del país, PKO BP. Los hechos, expuestos en los apartados 14 a 16 de la sentencia, son un caso de libro de phishing:
La mujer había puesto un objeto a la venta en un portal de subastas en línea.
Una persona no identificada, haciéndose pasar por comprador, le envió un enlace que aparentaba proceder de ese portal y servir para confirmar la venta.
Al pulsarlo, accedió a un sitio que imitaba el portal de banca electrónica de su banco e introdujo allí sus datos de conexión.
Con esos datos, el estafante transfirió 3.000 zlotis polacos (aproximadamente 705 euros) desde la cuenta de la víctima a su propia cuenta.
Para autorizar la transferencia utilizó un código de confirmación enviado por SMS que también obtuvo de ella mediante engaño.
Al día siguiente, la víctima se dio cuenta del fraude y comunicó de inmediato la operación al banco y a la policía. El autor nunca ha sido identificado. PKO BP se negó a devolver el importe, fundándose en que la clienta había incurrido en una negligencia grave al no custodiar debidamente su instrumento de pago. La demandante acudió entonces al Tribunal de Distrito de Koszalin, que planteó la cuestión prejudicial ante Luxemburgo.
Lo que decidió el Tribunal
La respuesta fue categórica. Los artículos 73, apartado 1, y 74, apartado 1, de la Directiva (UE) 2015/2366 (PSD2) deben interpretarse en el sentido de que un proveedor de servicios de pago no puede negarse a devolver inmediatamente a un ordenante el importe de una operación de pago no autorizada por entender que dicho ordenante hizo posible tal operación al cometer una negligencia grave incumpliendo las obligaciones que le incumben en virtud del artículo 69 de esa Directiva.
En la práctica, eso significa tres cosas:
Devolución inmediata. El banco debe devolver el importe de inmediato y, en cualquier caso, a más tardar al final del día hábil siguiente a aquel en que haya observado o se le haya notificado la operación, siempre que el cliente la comunique sin demora injustificada.
Una única excepción. Solo puede suspenderse la devolución cuando el banco tenga motivos razonables para sospechar que el fraude lo cometió el propio cliente, y lo comunique por escrito a la autoridad nacional competente. "El cliente fue descuidad" no es esa excepción.
La prueba, después —y a cargo del banco. El Tribunal distingue la devolución inicial de la cuestión de quién asume en última instancia la pérdida. El banco podrá reclamar después el reembolso al cliente, pero solo si demuestra que la pérdida se debe a que este actuó deliberadamente o con negligencia grave. Y el marco es exigente: conforme al artículo 72.2 de la PSD2, el mero hecho de que se registrara el uso del instrumento de pago no basta para acreditar el fraude o la negligencia grave; son las pruebas las que debe aportar la entidad.
"Permitir al proveedor de servicios de pago negarse de entrada a proceder a la devolución alegando una negligencia grave del cliente privaría de efecto útil a la obligación de devolución inmediata y obligaría al propio cliente a tomar la iniciativa e instar un procedimiento para reclamar su derecho, con los costes e inconvenientes que ello pueda ocasionar".
Como toda sentencia prejudicial, Tukowiecka no resuelve el litigio polaco en sí —si N.O. fue realmente negligente queda en manos del tribunal de Koszalin—, pero su interpretación del Derecho de la Unión vincula a todos los tribunales nacionales que apliquen la PSD2.
Un antes y un después
El alcance de la sentencia se entiende mejor leyendo lo que el propio tribunal remitente constató en los autos. En Polonia, ningún banco había ejercido nunca una acción contra un consumidor para recuperar el importe de operaciones no autorizadas invocando la negligencia grave, mientras que los consumidores habían demandado en numerosas ocasiones a las entidades por negarse a devolver esos importes. Dicho de otro modo: la «excepción» se había convertido en la norma. Los bancos, por lo general, no devolvían, y eran las víctimas quienes tenían que litigar para recuperar su dinero.
Tukowiecka invierte ese orden. A partir de ahora la secuencia es devolver primero, discutir después: el banco asume la pérdida de entrada y, si considera que el cliente actuó con negligencia grave, deberá probarlo y reclamarlo en una vía separada. Para el sector las consecuencias son de calado: exposición en balance por pérdidas de fraude que quizá nunca se recuperen —en muchos casos los importes son pequeños y litigar contra el cliente no resulta viable comercialmente— y la necesidad de recalibrar los procesos de gestión de reclamaciones para cumplir el plazo del día hábil siguiente.
El momento no es casual: la sentencia llega poco antes de la adopción de la Tercera Directiva de Servicios de Pago (PSD3) y del Reglamento de Servicios de Pago (PSR), que endurecerán los requisitos antifraude e introducirán, por primera vez, una obligación de devolución para los casos de suplantación del propio proveedor de pago —cuando el estafador se hace pasar por el banco y engaña al cliente hasta que autoriza el pago.
Donde entra la prueba digital
Aquí es donde el trabajo de los últimos meses cobra un peso nuevo. Como consultor de privacidad, vengo elaborando pruebas digitales para despachos de abogados utilizando OSINT (inteligencia de fuentes abiertas) y otras tecnologías de identificación e investigación: documentar campañas de phishing, identificar la infraestructura detrás de las estafas (dominios suplantados, cuentas fraudulentas, canales de comunicación asociados), rastrear el flujo de fondos y preservar las huellas digitales con el rigor que exige un juicio: fuentes verificables, marcas de tiempo y cadena de custodia.
Hasta ahora, ese trabajo servía para acreditar quién cometió el fraude y cómo. Con Tukowiecka adquiere una segunda función, igual de decisiva: la batalla sobre quién asume en última instancia la pérdida se librará con pruebas. De un lado, el banco tendrá que demostrar la negligencia grave del cliente. Del otro, la víctima y su abogado tendrán que demostrar que el fraude fue lo que aparentaba —y, en su caso, que los propios controles antifraude del banco no lo detectaron. En ambos sentidos, la calidad de la prueba digital determinará el resultado.
Dicho de forma sencilla: una sentencia así multiplica el valor del trabajo técnico bien hecho antes de que sea necesario. Los expedientes preparados con método —informes OSINT, capturas forenses, identificaciones verificadas— pasan a ser la columna vertebral de la reclamación.
Qué debe hacer una víctima ahora
Comunicar la operación al banco sin demora y por escrito, y denunciar ante la policía. Cuanto antes, mejor: el derecho a la rectificación depende de la notificación sin demora injustificada (y, en todo caso, dentro de los trece meses siguientes a la fecha del adeudo).
Exigir la devolución inmediata. Una negativa fundada únicamente en la «negligencia grave» del cliente ya no es sostenible jurídicamente en el Derecho de la Unión.
Preservar todo: mensajes, enlaces recibidos, códigos SMS, capturas de pantalla, fechas. No borrar nada.
Consultar con un abogado. La segunda fase —si el cliente deberá devolver el dinero— dependerá de las pruebas que cada parte pueda aportar.
Linkedin: Aquilino García