El affaire de la refrigeración: cómo un sistema IIoT obsoleto fue hackeado
El lunes 2 de noviembre de 2026, unos 115 supermercados de al menos seis países europeos amanecieron con sus frigoríficos y congeladores fuera de control: temperaturas disparadas, producto fundiéndose y miles de euros de alimentos perecederos condenados a la basura. Lo que ocurrió fue un ciberataque contra sistemas de refrigeración industrial (IIoT) —y no fue un incidente aislado: semanas antes, una primera ola había paralizado ya la cadena de frío de cientos de comercios en Francia, Bélgica y los Países Bajos.
Dos olas en menos de un mes
La primera ola se detectó a mediados de octubre: la agencia francesa de ciberseguridad (ANSSI) lleva investigando intrusiones en sistemas de refrigeración desde entonces y publicó una alerta de seguridad el 12 de octubre. Afectó principalmente a Francia (unas 700 tiendas), Bélgica y los Países Bajos. Cadenas como Ahold Delhaize (Albert Heijn) y Colruyt confirmaron que sus neveras y congeladores habían sido manipulados, y Carrefour e IKEA en Bélgica también reconocieron el ataque.
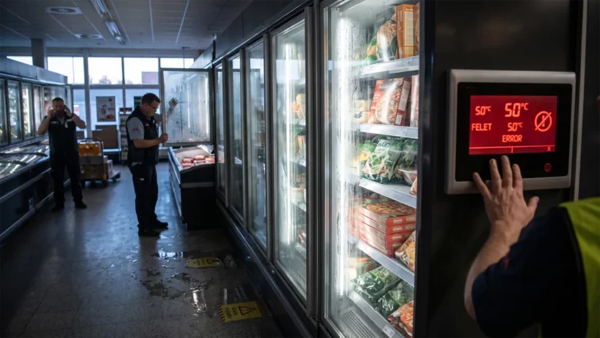
La segunda ola llegó el lunes 2 de noviembre: supermercados de al menos seis países —Suecia, Bélgica, Luxemburgo, Irlanda, Italia y Estonia— informaron de que alguien había tomado el control remoto de sus equipos. En Suecia, unos frigoríficos fueron programados a 50 °C. En Estonia, la empresa de tecnología de frío Kitman Coldtech confirmó que los atacantes accedieron al ordenador central de un sistema de refrigeración. En Grecia, el propietario de una carnicería en Kifisia (Atenas) contó a la cadena privada Skai TV que alguien elevó la temperatura de su equipo a 150 °C; un técnico tardó dos horas en recuperar el control. Algunos establecimientos llegaron a registrar incendios. Las pérdidas se cuentan en millones de euros: solo dos establecimientos belgas declararon al menos 115.000 € en alimentos arruinados.
El fabricante detrás de la puerta abierta: Danfoss
Los investigadores franceses de ciberseguridad rastrearon el origen de las averías hasta módulos de control remoto obsoletos fabricados por la empresa danesa Danfoss y la estadounidense Copeland. Según ANSSI, los controladores comprometidos corresponden a las líneas AK-SM y AK-SC de Danfoss, así como a sistemas de Copeland y Dixell xweb.
Danfoss, uno de los grandes fabricantes mundiales de componentes de refrigeración y climatización, reconoció que la mayoría de los sistemas afectados eran productos antiguos que ya no recibían actualizaciones de software ni de seguridad. Copeland, por su parte, identificó una vulnerabilidad en controladores descontinuados. Es decir: la puerta trasera no fue una intrusión sofisticada, sino equipos cuyo fabricante había dejado ya de dar soporte.
Estos sistemas no necesitan estar en internet
Pero ahí está el error de diseño: nada de esas funciones exige que el equipo esté expuesto directamente a internet público. El monitoreo de temperaturas puede hacerse sobre una red interna aislada (OT), con acceso controlado y sin camino directo desde el exterior. Conectar directamente a internet controladores heredados con contraseñas predeterminadas convierte cada equipo en una diana que cualquiera puede encontrar y operar.
Cómo entraron: sin día cero, solo deuda técnica
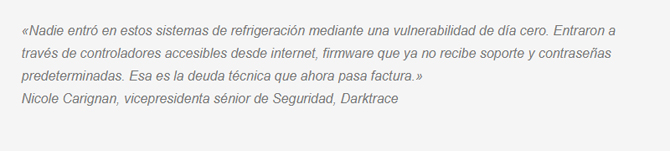
Las autoridades británicas lo corroboraron: el Centro Nacional de Ciberseguridad explicó que los frigoríficos franceses estaban «conectados directamente a internet con contraseñas predeterminadas», y la ministra británica de Ciberseguridad, Liz Lloyd, recordó que el ataque «fue resultado de la explotación de vulnerabilidades conocidas». Nadie ha reivindicado los ataques y los expertos descartan el uso de inteligencia artificial: «las técnicas no lo requerían».
Shodan: el mapa de lo expuesto
Lo más incómodo de este affaire es que era previsible. Motores de búsqueda de internet como Shodan (shodan.io) escanean continuamente el planeta e indexan los dispositivos conectados a la red: puertos abiertos, versiones de firmware, banners y las vulnerabilidades conocidas (CVE) asociadas a cada versión. Cualquiera puede consultar Shodan y descubrir, en tiempo real, qué controladores industriales obsoletos —Danfoss, Copeland, Dixell u otros— siguen accesibles desde internet, en qué países y con qué fallos conocidos. Acabo de comprobarlo en https://www.shodan.io/search?query=danfoss
Para un atacante, eso es un mapa de dianas listo para usar: no necesita descubrir la vulnerabilidad ni adivinar la dirección. Para la organización, es un riesgo intolerable: un activo visible públicamente durante años, sin soporte, con credenciales por defecto, que controla algo tan crítico como la cadena de frío.
Qué están haciendo las autoridades
ANSSI investiga desde mediados de octubre y coordina medidas con todos los sectores que podrían verse afectados; el Centro británico trabajó durante la noche contactando a organizaciones con «tecnología vulnerable expuesta»; en Italia se reunieron en urgencia los responsables de ciberseguridad e inteligencia; y la Comisión Europea, a través de su portavoz Thomas Regnier, advirtió de que los incidentes «no son aislados» y de que los europeos «deben ser colectivamente resilientes». Quién está detrás y por qué sigue sin determinarse.
Qué nos enseña (y qué hay que hacer)
- Inventariar los activos IIoT/OT: no se puede proteger lo que no se sabe que existe.
- Sacar los sistemas heredados de internet: si no necesitan estar conectados, no se conectan; si es imprescindible, se aíslan en una red segmentada sin camino directo desde el exterior.
- Gestionar el fin de vida: cuando un fabricante deja de dar soporte a un controlador, hay que planificar su sustitución o aplicar controles compensatorios (firewalls, VPN, hosts de salto, monitorización).
- Cambiar las contraseñas predeterminadas y exigir autenticación fuerte donde sea posible.
- Monitorizar y alertar ante comportamientos anómalos: un frigorífico a 50 °C es una anomalía que debe disparar una alarma.
- Tener un plan de respuesta a incidentes que incluya también los sistemas físicos y operativos.
Un refrigerador no parece un riesgo de seguridad, y precisamente por eso les gusta a los atacantes. La cadena de frío es infraestructura crítica: cuando falla, lo que se pierde no son datos, sino comida, salud y millones de euros. Dejar sistemas obsoletos abiertos a internet ya no es un caso marginal: después de este affaire, es un riesgo intolerable.
Linkedin: Aquilino García